
Активиране, подновяване и отстраняване на проблеми със SSL сертификат
Със SSL сертификат Вашият уебсайт е достъпен чрез https, с катинарче в адресната лента. При WebOké получавате безплатен Let's Encrypt сертификат, който се подновява автоматично. По-долу ще прочетете как да го включите, какво е положението с поддомейните и какво да направите, ако сертификатът е изтекъл или сайтът Ви все пак показва „не е защитено“.
Новите домейни обикновено получават сертификат автоматично, в рамките на няколко часа след като домейнът сочи към нашия сървър. Не виждате катинарче? Тогава го включете сами в DirectAdmin.
Как да включите сертификата
- Влезте в DirectAdmin: отидете в Моят WebOké на Моите продукти и кликнете при Вашия хостинг пакет върху DirectAdmin.
- Кликнете под Управление на акаунта върху SSL/TLS сертификати. Ако имате повече домейни, изберете домейна горе вдясно.
- В раздела Управление на сертификати виждате дали вече има сертификат. Пише ли, че системата ACME е изключена? Тогава отидете в раздела ACME настройки.
- Включете Разрешаване на ACME, оставете другите настройки непроменени и кликнете долу върху Запазване на промените.
- Върнете се в Управление на сертификати и кликнете при Автоматично издаване на сертификат върху Заявете сега. Потвърдете въпроса.
Заявката се обработва на фона и обикновено отнема няколко минути. След това сертификатът се появява в Списъка със сертификати. Той важи за Вашия домейн, www, а също и mail, ftp, pop и smtp, и DirectAdmin го подновява автоматично. Ако не кликнете върху Заявете сега, DirectAdmin го прави сам в рамките на 24 часа.
Сертификат за поддомейн
Поддомейн, като shop.jouwdomein.nl, автоматично получава собствено място в сертификата. Не е необходимо да поръчвате нещо отделно за него.
- Създайте поддомейна в Управление на поддомейни и се уверете, че в DNS той сочи към нашия сървър.
- DirectAdmin заявява сертификата при следващия автоматичен цикъл, в рамките на 24 часа. Ако не искате да чакате, кликнете в SSL/TLS сертификати върху Заявете сега.
- Виждате ли при поддомейна сертификат на името на сървъра (като linux2023.webawere.nl), или съобщение, че името не съвпада? Тогава поддомейнът все още няма собствен сертификат. Проверете DNS и заявете отново.
- Wildcard сертификат (*.jouwdomein.nl) е възможен само ако DNS на Вашия домейн е при WebOké (ns1.webawere.nl и ns2.webawere.nl). Ако Вашият DNS е другаде, например при Cloudflare, изключете в ACME настройки превключвателя Предпочитане на wildcard сертификати. Тогава ще получите сертификат с отделните имена, което работи също толкова добре.
Повече по тази тема ще прочетете в Сертификат за www, поддомейни и wildcard. Ако самият поддомейн все още не работи, прочетете Създаден поддомейн не работи.
Заявката не успява?
Има ли списък под Неуспешни HTTP проверки? Тогава Let's Encrypt не може да провери тези имена. Обикновено домейнът (все още) не сочи към нашия сървър, например защото прехвърлянето все още е в процес или DNS е другаде. След промяна в DNS понякога отнема няколко часа, преди сертификатът да може да бъде заявен. С Здраве на домейна бързо виждате дали Вашият домейн сочи към нас.
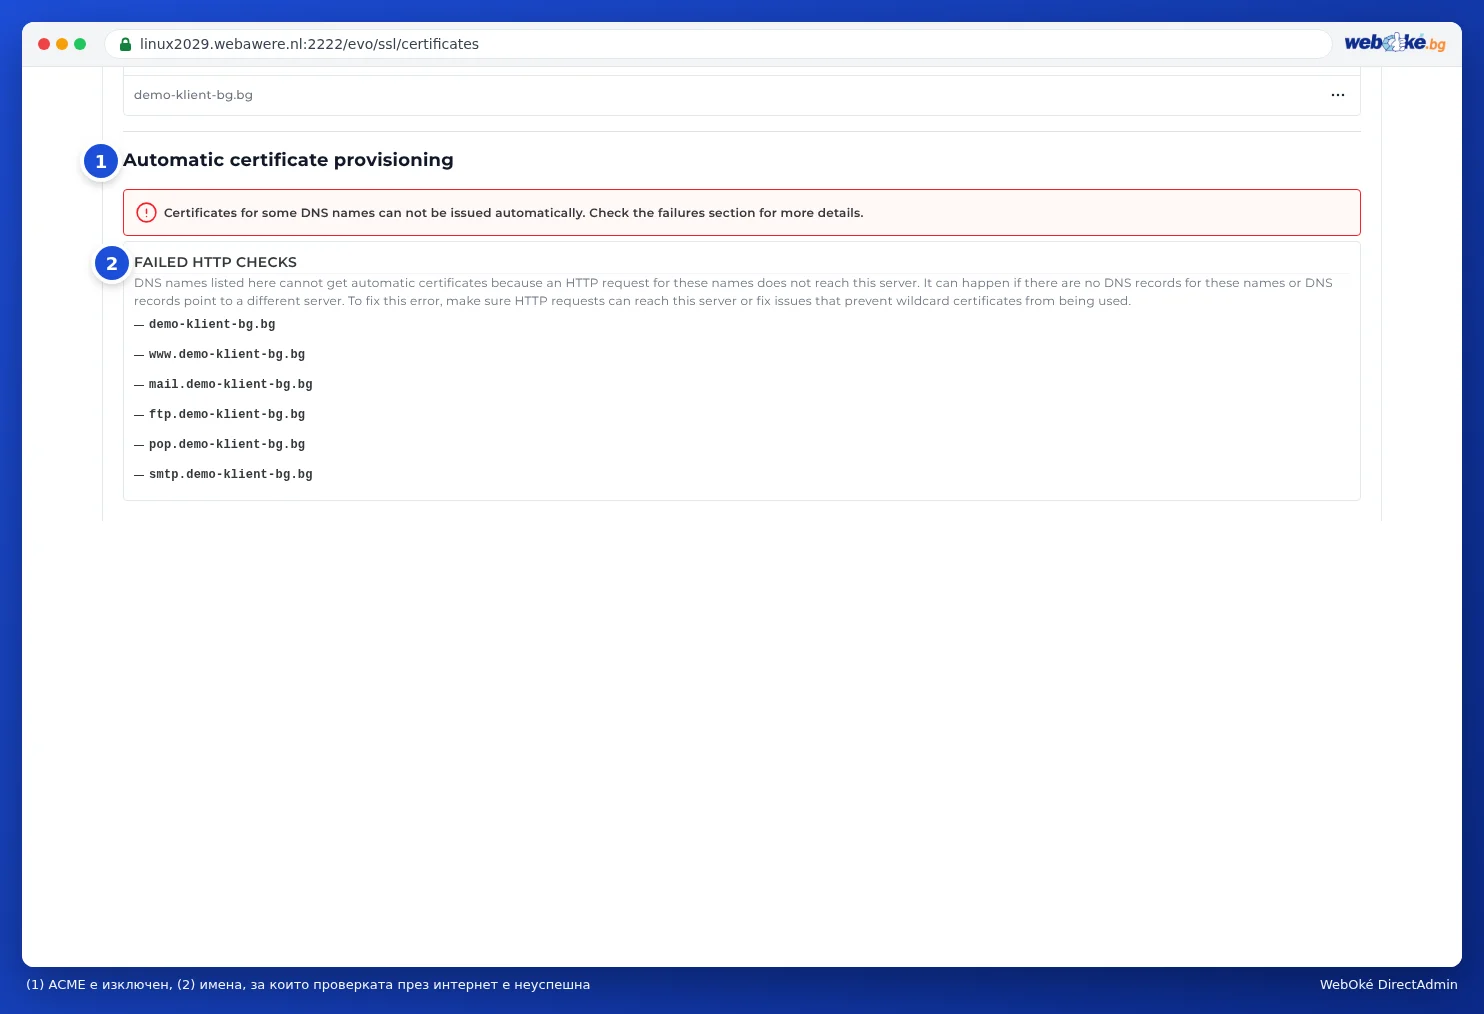
Ако в списъка стоят само mail, ftp, pop или smtp, а Вашата имейл поща е другаде, това не е проблем: Вашият уебсайт просто ще получи сертификат.
Сертификатът е изтекъл или не е подновен?
DirectAdmin подновява сертификата автоматично, но за целта Let's Encrypt трябва всеки път отново да може да провери Вашия домейн. Ако сертификатът е изтекъл, тази проверка е била неуспешна. Прегледайте следните точки:
- Сочи ли Вашият домейн все още към нас? Проверете A записа, а също и AAAA записа (IPv6). Ако някой от двата сочи към друг сървър, проверката е неуспешна. Вижте Как да проверя дали домейнът ми сочи към правилния сървър?
- Използвате ли прокси на Cloudflare? Ако оранжевото облаче е включено, изключете го временно (сиво облаче), докато сертификатът бъде издаден.
- Имате ли CAA запис в DNS? Тогава в него трябва да стои letsencrypt.org. Добавете го или премахнете CAA записа.
- Блокира ли Вашият уебсайт проверката? Let's Encrypt изтегля файл от папката
/.well-known/acme-challenge/. Собствено правило в.htaccess, плъгин за сигурност или папка с парола могат да попречат на това. Премахнете временно такова правило или направете изключение за .well-known. - Качвали ли сте някога собствен сертификат? Ако е изтекъл или не отговаря на името, премахнете го от Списъка със сертификати. Тогава DirectAdmin отново може да заяви безплатен сертификат.
- Заявете сертификата отново с Заявете сега, след като сте отстранили причината.
Всички съобщения и решения на едно място ще намерите в Let's Encrypt не успява: причини и решения.
Сертификатът е активен, но все пак „не е защитено“?
Вашият сертификат работи, но браузърът не показва катинарче или показва съобщение „не е защитено“? Тогава обикновено причината е една от следните:
- Mixed content: Вашата страница все още зарежда изображения, шрифтове или скриптове чрез http://. Натиснете F12 във Вашия браузър и отворете раздела Console. Там ще видите съобщения с Mixed Content и адреса на всеки елемент, който все още се зарежда чрез http. Заменете тези адреси с https://.
- Името не е включено в сертификата: например отваряте www, домейн указател или пренасочен домейн, който няма сертификат. Кликнете върху иконата вляво от адреса и проверете за кое име е сертификатът. Уверете се, че това име сочи към нас, и заявете сертификата отново.
- Отваряте сайта чрез http: пренасочвайте посетителите автоматично към https. Прочетете Задължително пренасочване на посетителите към https.
Как да разрешите mixed content в WordPress и други уебсайтове, ще прочетете в Няма катинарче или „не е защитено“: решаване на mixed content.
Не успявате да се справите?
Помолете AI асистента в Моят WebOké да провери Вашия сертификат, или създайте тикет. Посочете Вашето име на домейн и какво виждате при Неуспешни HTTP проверки.
Подробно обяснение със снимки на екрана: Заявяване на безплатен Let's Encrypt сертификат в ръководството за DirectAdmin.