
Aktiviranje, obnavljanje i rješavanje problema sa SSL certifikatom
Sa SSL certifikatom Vaša je web stranica dostupna putem https protokola, s kračicom u adresnoj traci. Kod WebOké dobivate besplatni Let's Encrypt certifikat koji se automatski produžuje. U nastavku pročitajte kako ga uključiti, kako to funkcionira kod poddomena i što učiniti ako je certifikat istekao ili Vaša stranica ipak prikazuje poruku "nije sigurno".
Nove domene obično automatski dobivaju certifikat, u roku od nekoliko sati nakon što domena počne pokazivati na naš server. Ne vidite kračicu? Tada ga sami uključite u DirectAdmin sučelju.
Ovako uključujete certifikat
- Prijavite se u DirectAdmin: u Moj WebOké idite na Moji proizvodi i kod Vašeg hosting paketa kliknite na DirectAdmin.
- Pod Upravljanje računom kliknite na SSL/TLS certifikati. Imate li više domena, odaberite domenu gore desno.
- Na kartici Upravljanje certifikatima vidite postoji li već certifikat. Piše li da je ACME sustav isključen? Tada idite na karticu ACME postavke.
- Uključite Omogući ACME, ostale postavke ostavite kako jesu i na dnu kliknite na Spremi promjene.
- Vratite se na Upravljanje certifikatima i kod Automatsko izdavanje certifikata kliknite na Zatraži sada. Potvrdite pitanje.
Zahtjev se obrađuje u pozadini i obično traje nekoliko minuta. Nakon toga certifikat se nalazi u Popisu certifikata. Vrijedi za Vašu domenu, www, a i za mail, ftp, pop i smtp, a DirectAdmin ga automatski produžuje. Ako ne kliknete na Zatraži sada, DirectAdmin će to sam učiniti u roku od 24 sata.
Certifikat za poddomenu
Poddomena, poput shop.vašadomena.nl, automatski dobiva vlastito mjesto u certifikatu. Za to ništa posebno ne morate naručivati.
- Izradite poddomenu u Upravljanje poddomenama i pobrinite se da u DNS-u pokazuje na naš server.
- DirectAdmin zahtijeva certifikat prilikom sljedećeg automatskog ciklusa, u roku od 24 sata. Ne želite li čekati, kliknite u SSL/TLS certifikati na Zatraži sada.
- Vidite li na poddomeni certifikat na ime servera (poput linux2023.webawere.nl) ili poruku da naziv nije točan? Tada poddomena još nema vlastiti certifikat. Provjerite DNS i ponovno zatražite certifikat.
- Wildcard certifikat (*.vašadomena.nl) moguć je samo ako je DNS Vaše domene kod WebOké (ns1.webawere.nl i ns2.webawere.nl). Nalazi li se Vaš DNS negdje drugdje, primjerice kod Cloudflarea, tada u ACME postavke isključite prekidač Prednost dajte wildcard certifikatima. Tada ćete dobiti certifikat s pojedinačnim nazivima, što radi jednako dobro.
Više o tome pročitajte u Certifikat za www, poddomene i wildcard. Ne radi li poddomena sama po sebi, pročitajte Izrađena poddomena ne radi.
Zahtjev ne uspijeva?
Prikazuje li se popis pod Neuspjele HTTP provjere? Tada Let's Encrypt ne može provjeriti te nazive. Obično domena (još) ne pokazuje na naš server, primjerice jer je selidba još u tijeku ili se DNS nalazi drugdje. Nakon promjene DNS-a ponekad je potrebno nekoliko sati prije nego što se certifikat može zatražiti. Pomoću Zdravlje domene brzo vidite pokazuje li Vaša domena na nas.
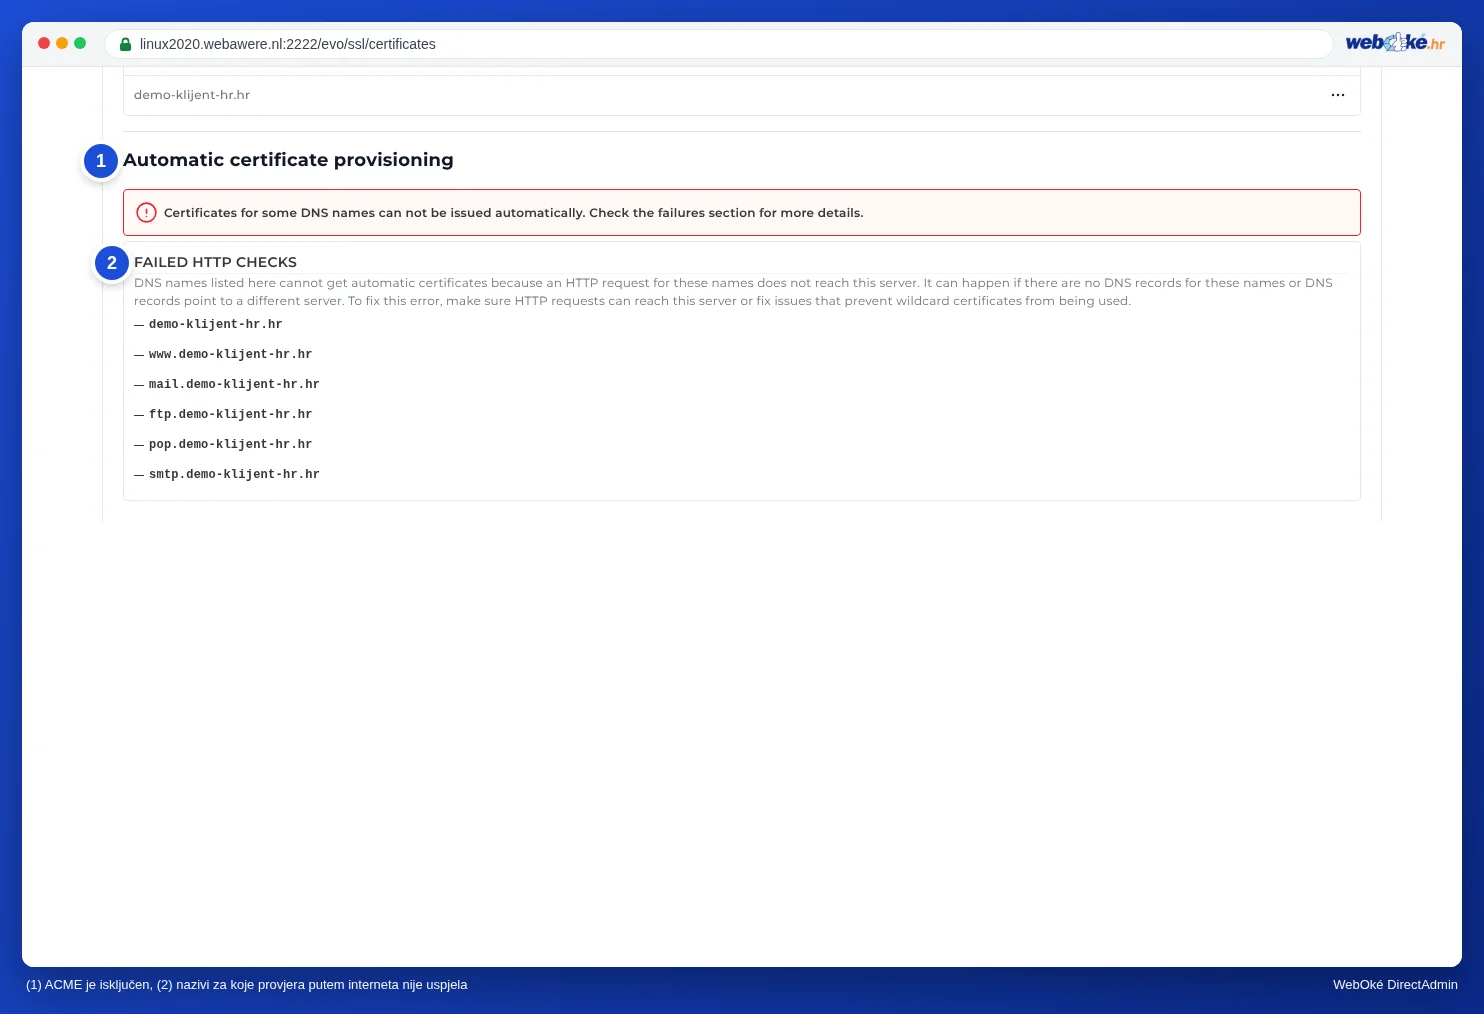
Je li na popisu samo mail, ftp, pop ili smtp, a Vaša se e-pošta nalazi negdje drugdje? Tada to nije problem: Vaša web stranica će ipak dobiti certifikat.
Certifikat istekao ili nije obnovljen?
DirectAdmin automatski produžuje certifikat, ali za to Let's Encrypt svaki put mora ponovno moći provjeriti Vašu domenu. Je li certifikat istekao, ta je provjera neuspjela. Provjerite sljedeće točke:
- Pokazuje li Vaša domena još uvijek na nas? Provjerite A zapis, a i AAAA zapis (IPv6). Pokazuje li jedan od ta dva na drugi server, provjera neće uspjeti. Pogledajte Kako provjeriti pokazuje li moja domena na pravi server?
- Koristite li Cloudflare proxy? Je li naranđasti oblačić uključen, privremeno ga isključite (sivi oblačić) dok certifikat ne bude izdan.
- Postoji li CAA zapis u Vašem DNS-u? Tada u njemu mora biti naveden letsencrypt.org. Dodajte ga ili uklonite CAA zapis.
- Blokira li Vaša web stranica provjeru? Let's Encrypt dohvaća datoteku iz mape
/.well-known/acme-challenge/. Vlastito pravilo u.htaccess, sigurnosni dodatak ili mapa zaštićena lozinkom mogu to spriječiti. Privremeno uklonite takvo pravilo ili napravite iznimku za .well-known. - Jeste li ikada sami učitali certifikat? Je li istekao ili ne odgovara nazivu, uklonite ga u Popisu certifikata. Tada DirectAdmin ponovno može zatražiti besplatni certifikat.
- Ponovno zatražite certifikat pomoću Zatraži sada, nakon što riješite uzrok.
Sve poruke i rješenja na jednom mjestu pronađite u Let's Encrypt ne uspijeva: uzroci i rješenja.
Certifikat je aktivan, a ipak 'nije sigurno'?
Vaš certifikat radi, ali preglednik ne prikazuje kračicu ili prikazuje poruku 'nije sigurno'? Tada je obično riječ o jednom od sljedećih uzroka:
- Mješoviti sadržaj (mixed content): Vaša stranica još uvijek učitava slike, fontove ili skripte putem http://. Pritisnite u pregledniku F12 i otvorite karticu Console. Tamo se nalaze poruke s Mixed Content i adresom svakog dijela koji se još učitava putem http. Zamijenite te adrese s https://.
- Naziv se ne nalazi u certifikatu: primjerice, otvarate www, pokazivač domene (domeinpointer) ili preusmjerenu domenu koja nema certifikat. Kliknite na ikonu lijevo od adrese i pogledajte za koji je naziv certifikat izdan. Pobrinite se da taj naziv pokazuje na nas i ponovno zatražite certifikat.
- Otvarate stranicu putem http: automatski preusmjerite posjetitelje na https. Pročitajte Obvezno preusmjeravanje posjetitelja na https.
Kako riješiti mješoviti sadržaj u WordPressu i drugim web stranicama, pročitajte u Nema kračice ili 'nije sigurno': rješavanje mješovitog sadržaja.
Ne uspijeva Vam?
Zamolite AI asistenta u Moj WebOké da provjeri Vaš certifikat ili otvorite tiket. Navedite naziv Vaše domene i što vidite kod Neuspjelih HTTP provjera.
Opširno objašnjenje sa snimkama zaslona: Naručivanje besplatnog Let's Encrypt certifikata u DirectAdmin priručniku.